


Des attaques qui pourraient impacter les pétrolettes comme les VEB ⛽ ⚡
Les véhicules électriques ne sont plus de simples moyens de transport roulants : ce sont désormais de véritables ordinateurs sur roues interconnectés à une infrastructure de recharge tout aussi numérique. Si cette connectivité apporte un confort d’utilisation indiscutable au quotidien, elle ouvre également la porte à de nouveaux risques informatiques.
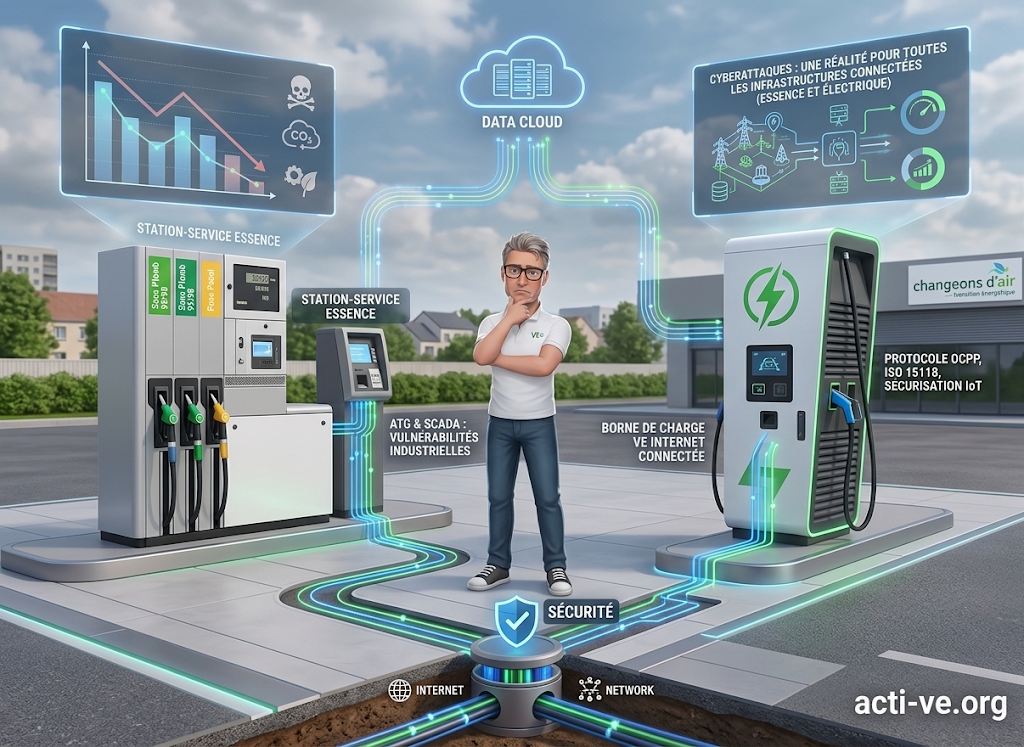
Oui, les cyberattaques sur les bornes de recharge de véhicules électriques sont tout à fait possibles et constituent aujourd’hui une préoccupation majeure pour les experts en cybersécurité.
Tout comme les systèmes de réfrigération des supermarchés ou la domotique résidentielle, les bornes de recharge modernes sont des objets connectés à Internet (IoT). Elles communiquent en permanence avec des serveurs centraux (CPO/eMSP), des applications mobiles, des plateformes de paiement et, de plus en plus, avec le réseau électrique global. Cette interconnexion crée une surface d’attaque étendue et de nombreuses failles exploitables par des acteurs malveillants.
⚡ Les 5 grands types de menaces sur les bornes de recharge
Les spécialistes du secteur identifient aujourd’hui plusieurs vecteurs de risques bien réels :
🔒 Le blocage et les demandes de rançon (Ransomwares)
Des pirates peuvent s’introduire dans les systèmes informatiques d’un opérateur de recharge pour prendre le contrôle à distance et bloquer simultanément des milliers de bornes. En exigeant une rançon financière pour rétablir le service, ils peuvent paralyser la mobilité d’une région entière et impacter l’économie locale.
💳 Le vol de données personnelles et bancaires
En exploitant des failles dans des protocoles de communication parfois mal sécurisés ou non chiffrés (comme certaines versions anciennes du protocole OCPP), des cybercriminels peuvent intercepter les données en transit. Plusieurs fuites massives ont déjà exposé par le passé les noms, courriels, numéros de téléphone et historiques de recharge de dizaines de milliers d’utilisateurs.
📱 Les arnaques directes par QR Code (Quishing)
Sur les bornes publiques, la technique est redoutablement simple : coller un faux QR Code malveillant par-dessus l’autocollant de paiement officiel. L’utilisateur qui scanne ce code pour régler sa recharge est redirigé vers un site miroir phishing qui détourne ses coordonnées bancaires.
🌐 La déstabilisation du réseau électrique
Avec le déploiement massif de la recharge intelligente et des technologies bidirectionnelles, notamment le V2G (Vehicle-to-Grid) et le commerce de l’énergie en peer-to-peer, une cyberattaque coordonnée de grande ampleur pourrait manipuler simultanément la demande d’énergie de dizaines de milliers de bornes. Injecter ou soutirer subitement d’immenses puissances sur le réseau pourrait provoquer des instabilités de fréquence, des surcharges ciblées ou des pannes d’électricité locales. Une gestion rigoureuse est indispensable pour s’assurer que le réseau électrique reste prêt à accueillir la voiture électrique en toute sécurité.
🛠️ Le piratage physique direct
Certaines bornes publiques insuffisamment sécurisées physiquement peuvent être ouvertes en quelques secondes. Des attaquants peuvent y brancher un dispositif USB pour injecter un logiciel malveillant, altérer la tarification, forcer des recharges gratuites ou détourner l’écran d’affichage à des fins d’affichage sauvage.
⛽ Et les stations-services traditionnelles ? Sont-elles épargnées ?
On oppose souvent la vulnérabilité des bornes électriques à la sécurité supposée des pompes à essence classiques. C’est une idée reçue : les stations-services traditionnelles sont tout aussi vulnérables, voire davantage.

Les stations-services modernes ne sont plus de simples pompes mécaniques. Ce sont des installations entièrement automatisées et connectées, reposant sur des systèmes industriels (SCADA/PLC) et des réseaux de paiement en ligne.
- 🎯 Piratage des jauges de cuves (ATG – Automatic Tank Gauging) : Les systèmes de mesure du niveau des cuves de carburant sont souvent reliés à Internet pour la gestion des stocks. Plusieurs failles historiques ont démontré que des hackers pouvaient modifier les alertes de fuite, falsifier les niveaux réels ou provoquer des blocages de sécurité commandant l’arrêt des pompes.
- 💳 Piraterie sur les terminaux de paiement (Vol de cartes) : Le skimming (ajout de lecteurs de cartes frauduleux) et le détournement des automates de paiement 24/24h sont des pratiques criminelles éprouvées dans les stations-services depuis des décennies.
- 🏷️ Manipulation des prix à la pompe : L’affichage des prix et les calculateurs de volucompteurs étant gérés par des automates réseau, plusieurs attaques démonstratives ont prouvé la possibilité de modifier à distance les prix affichés ou le montant facturé au litre.
- 🚛 Rupture de la chaîne logistique : En mai 2021, la cyberattaque par ransomware contre Colonial Pipeline aux États-Unis a paralysé l’approvisionnement en carburant de toute la côte Est, prouvant que le secteur pétrolier dépend entièrement de réseaux informatiques critiques.
🛡️ Comment se protéger et quelles sont les solutions du secteur ?
Face à ces menaces, la filière de la mobilité électrique monte rapidement en puissance pour durcir la sécurité de ses infrastructures de recharge publique et la gestion sécurisée des badges d’accès.
🏭 Côté industriels et opérateurs :
- Protocoles sécurisés : Généralisation du protocole OCPP 2.0.1 et de la norme ISO 15118, intégrant un chiffrement natif de bout en bout (TLS) et des certificats cryptographiques pour l’authentification automatique (Plug & Charge).
- Sécurisation matérielle : Utilisation de puces de sécurité matérielles (TPM/HSM) intégrées directement dans les cartes électroniques des bornes pour empêcher toute modification non autorisée du micrologiciel.
- Surveillance continue : Mise en place de centres de supervision de sécurité (SOC) capables de détecter toute anomalie de consommation ou de comportement sur le réseau de recharge.
🚗 Côté automobilistes : les bonnes pratiques
- Privilégier le badge RFID ou l’application officielle : Utilisez en priorité votre badge de rechargement habituel ou l’application officielle de l’opérateur plutôt que de scanner un QR Code collé sur la borne.
- Vérifier les QR Codes : Si vous devez absolument scanner un QR Code, vérifiez visuellement qu’il ne s’agit pas d’un simple autocollant superposé à la signalétique d’origine.
- Mettre à jour son véhicule et ses applications : Veillez à installer les mises à jour logicielles de votre véhicule électrique et de vos applications de recharge dès qu’elles sont disponibles.
🎉 Gardons le sourire : la vraie force du véhicule électrique !
Même si le sujet de la cybersécurité est essentiel et passionnant à analyser pour sécuriser nos infrastructures futures, il ne faut surtout pas céder à la paranoïa au quotidien !
N’oublions pas l’immense avantage structurel qui distingue définitivement l’électromobilité des carburants fossiles : plus de 95 % des recharges s’effectuent en toute simplicité à domicile ou sur le lieu de travail, très souvent sur une simple prise de courant ou une prise renforcée et hors d’atteinte des pirates du web.….et ceci en 30 secondes chrono : La fin de la corvée du plein !

Beaucoup pensent encore que charger un VE est une perte de temps. C’est tout l’inverse
Pendant que les stations-services thermiques restent tributaires de réseaux informatiques complexes, de terminaux bancaires exposés et de flux logistiques vulnérables, l’automobiliste électrique, lui, retrouve chaque matin un véhicule rechargé en toute quiétude à la maison. Un petit rappel bienvenu qui remet les cyber-risques à leur juste place dans la vie de tous les jours !
Norme ISO 15118-20 : Le nouveau standard obligatoire pour les bornes de recharge au 1er janvier 2027
Le monde de la mobilité électrique franchit une étape décisive dans son harmonisation technologique.


